天塌了,我的群晖被勒索了!!!
文章目录
事发
10.28 号晚上 11 点多,我准备使用群晖上使用 docker 部署的 immich,却发现打不开了,登录群晖 web 页面后发现群晖的容器管理套件都看不到了,在套件中心里显示没有启动,我一边启动,一边使用 ssh 登录群晖,准备使用命令行看下是哪里的问题,登录后顺手 htop 看了下进程信息,发现一个 libgld 的异常进程在持续占用 CPU,略感奇怪。
之后又 ls 了下目录,发现目录下多了个没有印象的 read-me3.txt 文件,内容如下。
|
|
看到这里我已经意识到群晖已经被黑勒索了,赶紧看我群晖上的文件,发现部分文件被加了 .LOCK3D 后缀。
我的群晖设备是暴风播酷云二期(J3455),上面插了 3 块硬盘。14TB 用来放电影、视频、书籍等文件;1TB 用来放家庭照片、VaultWarden 等重要数据;500GB 用来 BT 下载。每块盘独立,没有使用 RAID。
我只对 1TB 的硬盘数据进行两层备份。一份是使用 Hyper Backup 套件在每日凌晨备份到群晖连接的 USB 移动硬盘,另一份是使用 Cloud Sync 套件实时同步到腾讯云 COS 。
此时 libgld 进程还在跑,我不确定杀死它后,是否还会自动启动继续加密,我也考虑过让 AI 连上我的群晖进行分析,但我不敢赌 AI 能否分析出来,而且花多久时间也不确定,此时还有很多数据没被加密,拖的越久数据被加密的越多,思索在三,还是决定先关机再说。
关机后,我赶紧把 USB 移动硬盘插在电脑上确认数据,除了生成了很多 read-me3.txt 文件外,没有文件被加 .LOCK3D 后缀,备份完好,此时我不再担心了。群晖就先关机,等着周天的时候再重装恢复。
第二天
第二天我在刷小红书的时候,已经看了不少用户反馈自己的群晖被黑勒索了,无论是黑的还是白的,共性都是直接暴露在了公网,看起来是大面积事件。
后面群晖也发布了 声明,说是利用的是 24 年的已经修复的漏洞。但在别的 地方 也有看到最新版本的群晖被勒索的情况。
我的系统貌似是 7.2.1,具体版本忘记了,安装后就从未更新过。为了在外面能够同步查看照片,也通过端口转发的形式将群晖直接暴露在了公网,跟网上那些被黑的群晖基本是一个情况。其实之前也担心过被黑的问题,还特别开了两步验证,没想到还是栽了。
后面在 v2ex 上有贴主分享了恢复数据的过程,基本流程是先将勒索进程(libgld)冻结,之后让 AI 从内存中将密钥分析出来,不得不感慨贴主还是牛逼。我也是运气好,发现的及时,勒索进程加密的文件还少,如果发现的晚,还关机了,估计就真没救了。
恢复&加固
周天将群晖重新安装到了 DSM 7.2.2-72806 Update 10 版本,堵上了漏洞,接下来需要解决两个问题。
- 如何避免再次被勒索时,数据无法恢复的问题。
- 如何继续在公网环境下访问群晖。
前面已经提到,针对核心数据我做了两层备份,一份在本地的 USB 硬盘上,每日备份一次;另外一份在腾讯云 COS 上,实时备份。为了节省空间,也都没有版本管理。这两个备份一开始解决的都是本地磁盘坏数据丢失恢复的问题,解决不了这次的勒索问题。
USB 备份在群晖上直接可见,勒索病毒可以直接加密甚至删除。而 COS 远端则是实时备份,本地的修改立即同步到远端,也就导致本地加密的文件也就立即同步到了远端。
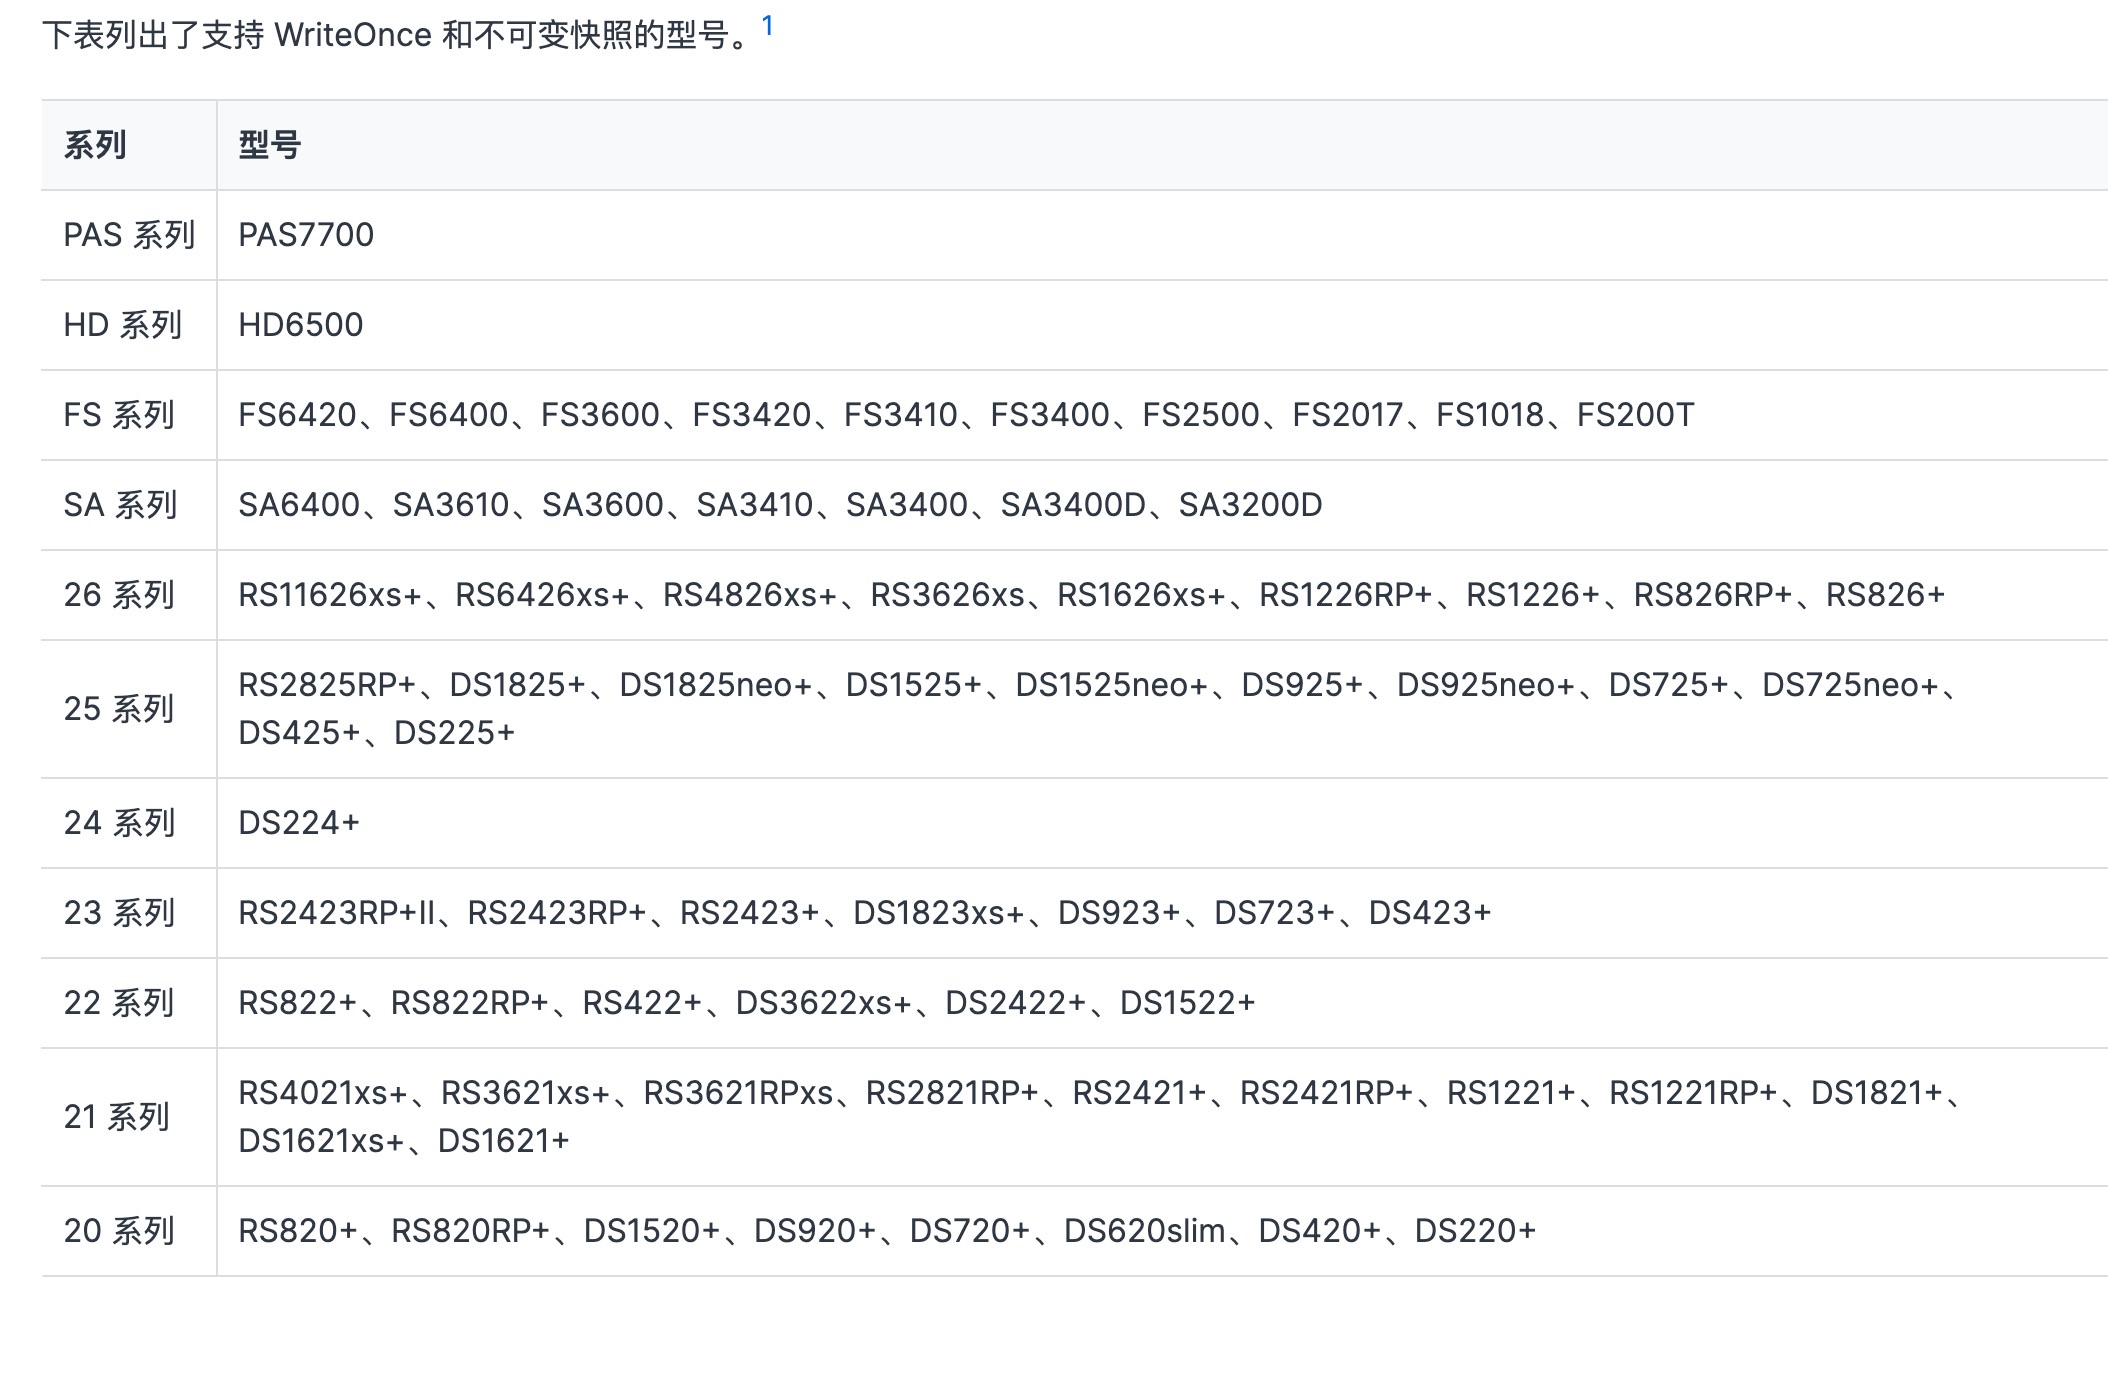
在逛小红书的时候,见很多人提到群晖的 不可变快照 功能,生成快照后,快照数据在保护期结束前无法被删除修改,勒索程序也不例外。不过查了下支持的 型号列表,暴风播酷云 (DS918+) 已经不受支持了,此路不通。
针对勒索加密这种情况,我调整了备份方式。
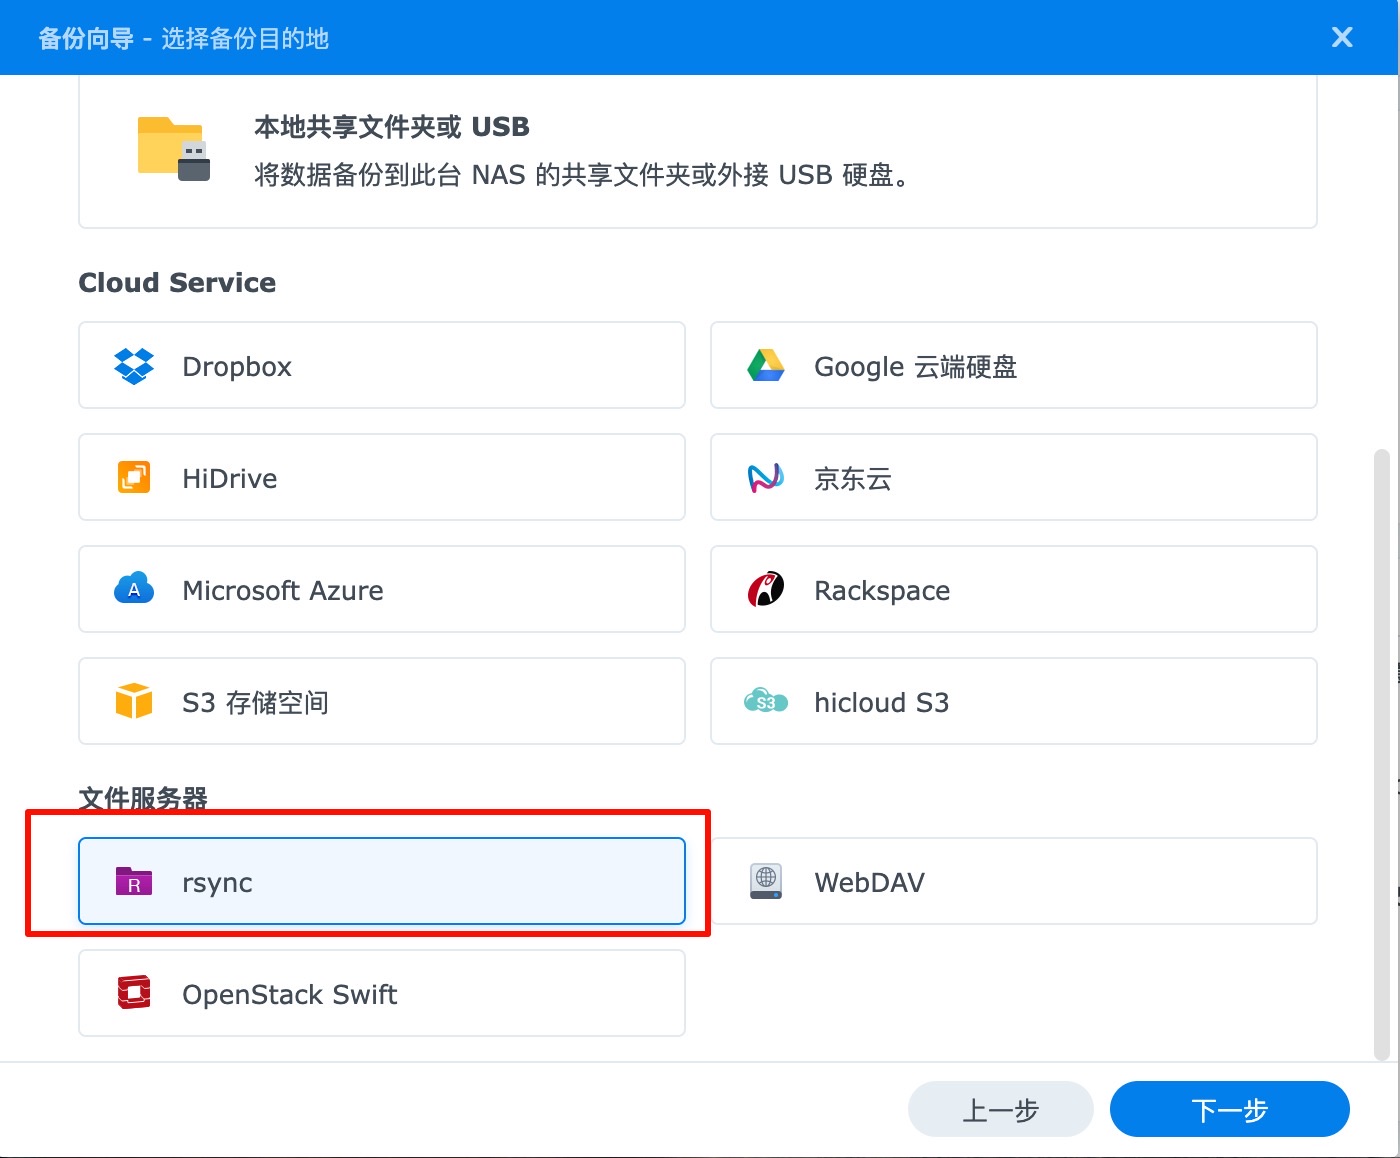
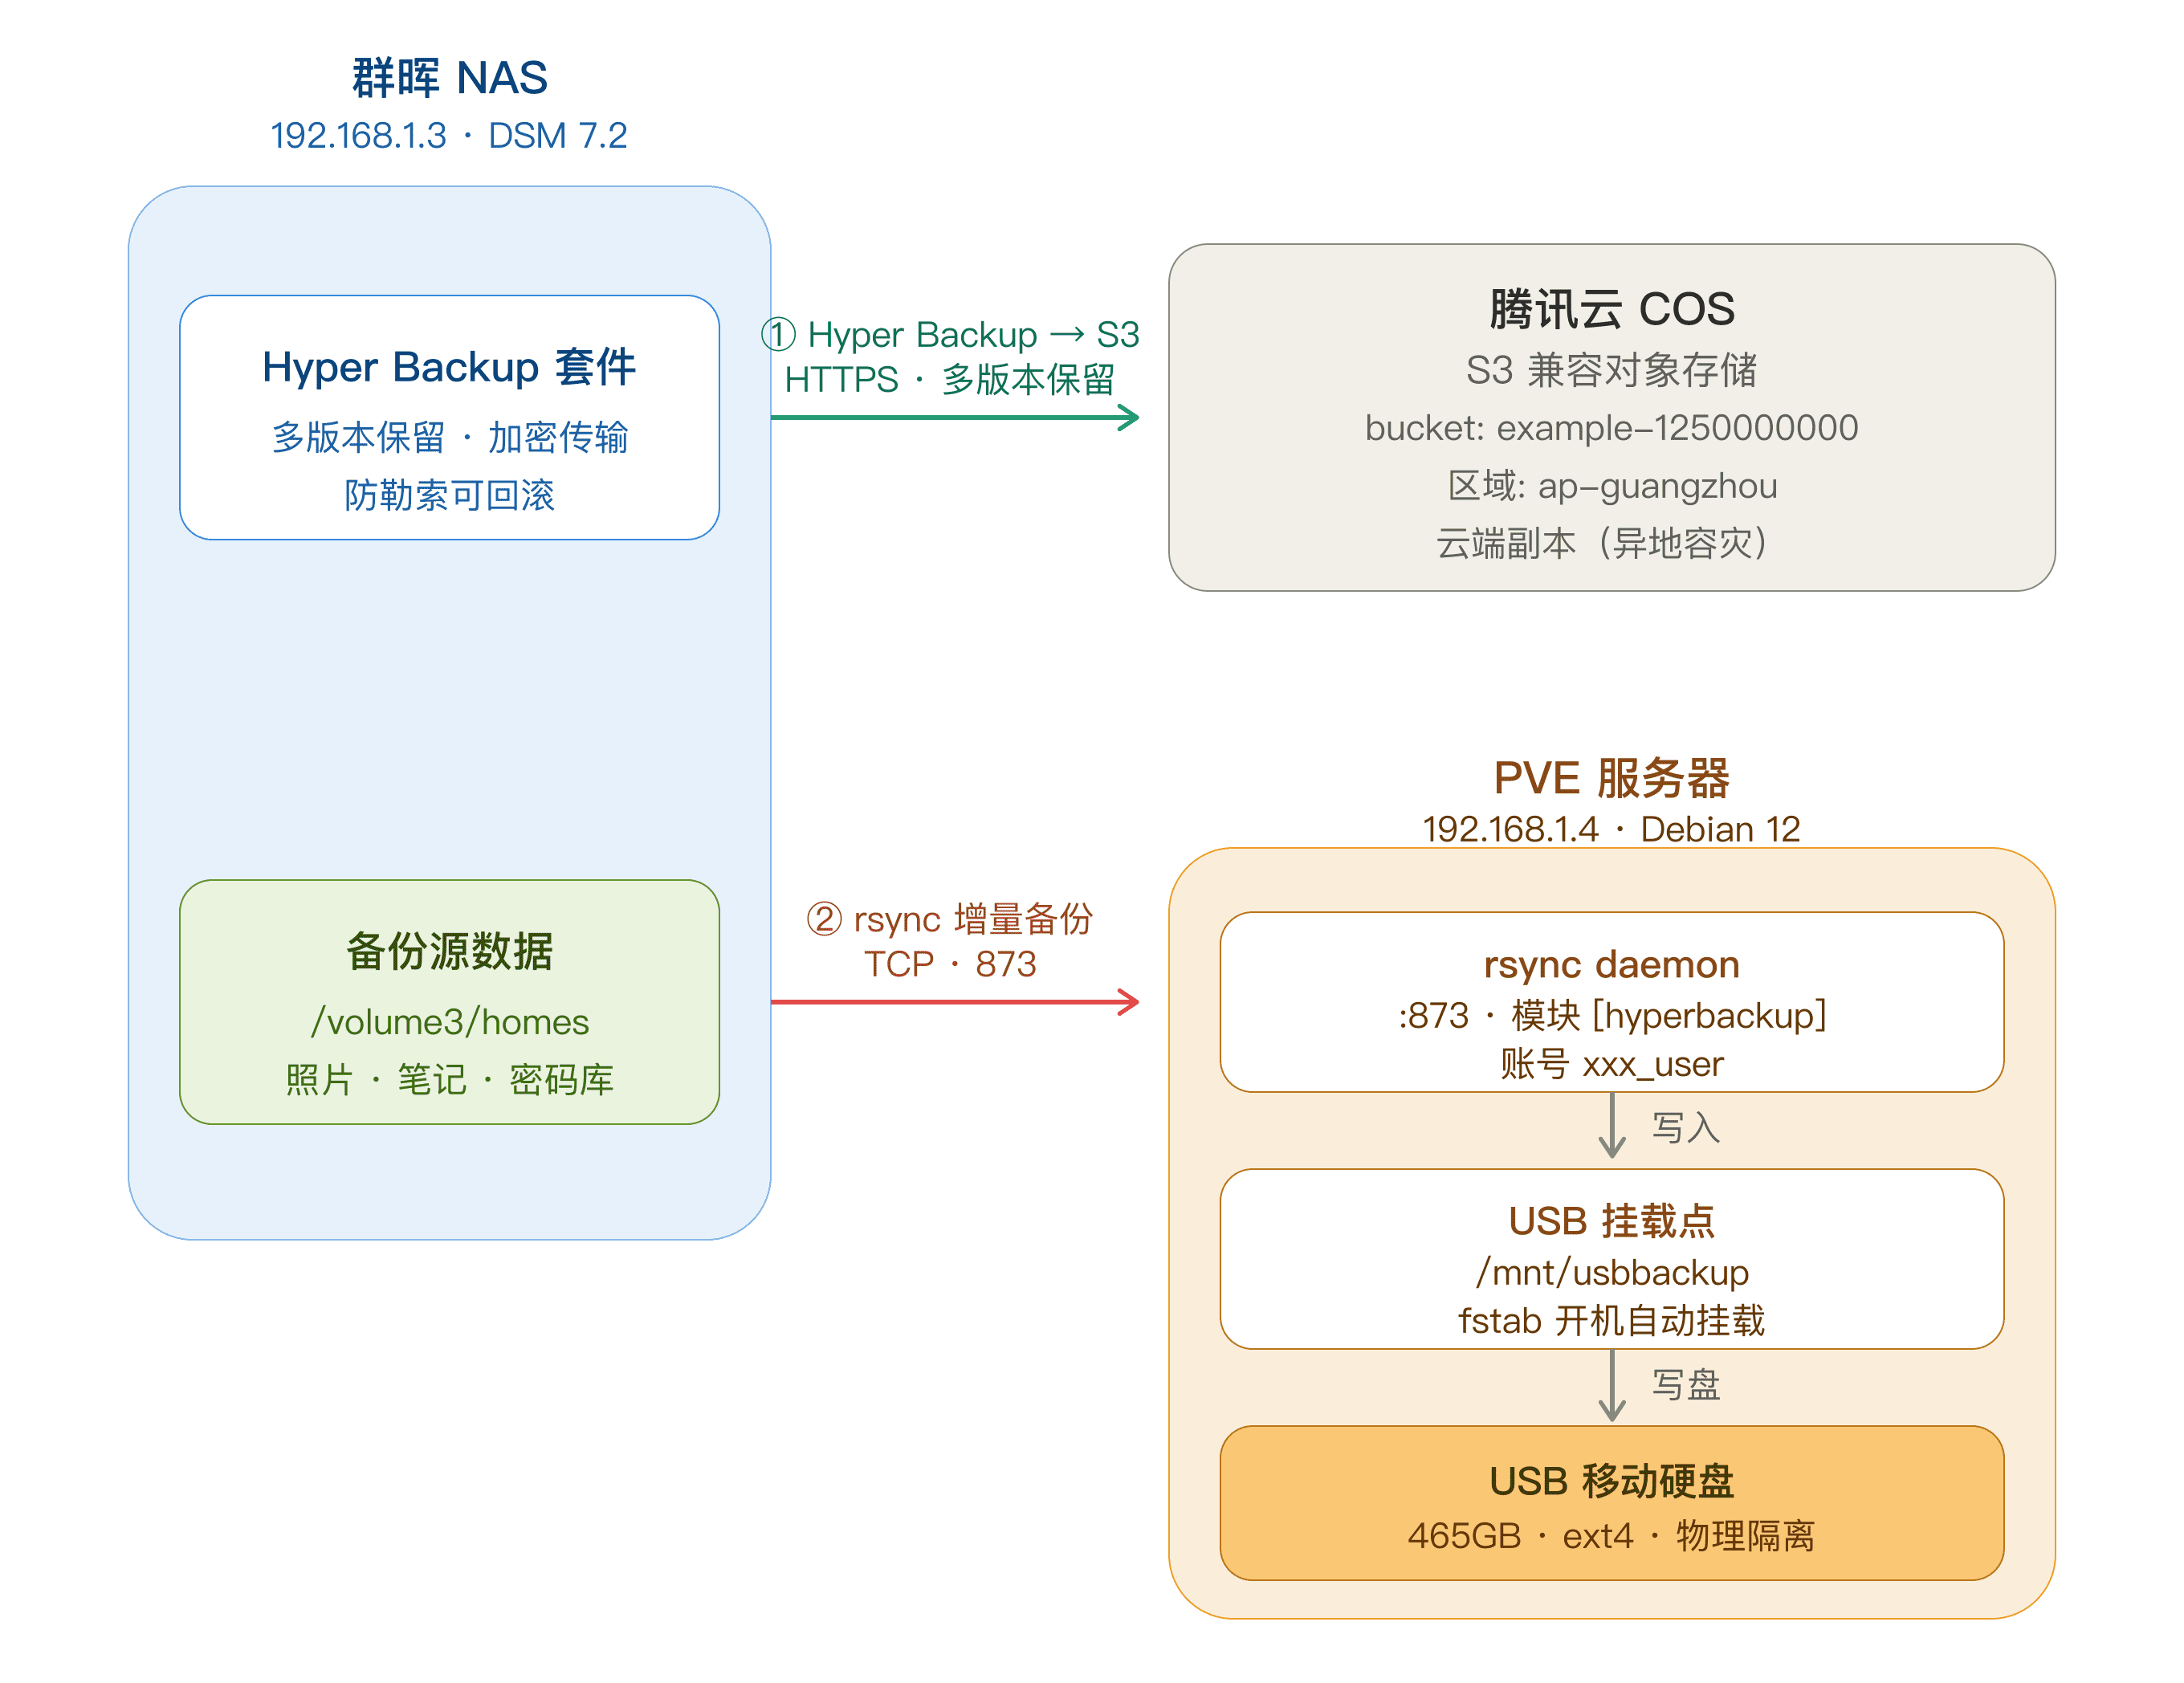
除了这台 NAS 外,我还有一台常年开机的笔记本用来做服务器,其安装了 PVE 系统用来管理常用的 debian、Windows 等开发环境。我将 USB 移动硬盘插在了这个笔记本上,在 PVE 中挂载,同时配置了 rsync 服务。在群晖中使用 Hyper Backup 套件,将群晖上的数据通过 rsync 的方式备份到 PVE 服务器上的 USB 硬盘中。
这样,当下次群晖再被勒索时,由于备份的 USB 硬盘对它完全不可见,也就不会被加密勒索了。
另外一边,我也不再使用 CloudSync 套件以实时的方式进行同步,最早使用它的原因是支持腾讯云 COS,而 Hyper Backup 不支持。但经过测试,腾讯云 COS 的协议兼容 S3 协议,因此可以直接使 Hyper Backup 中的 S3 存储空间 将数据备份到腾讯云 COS 上。
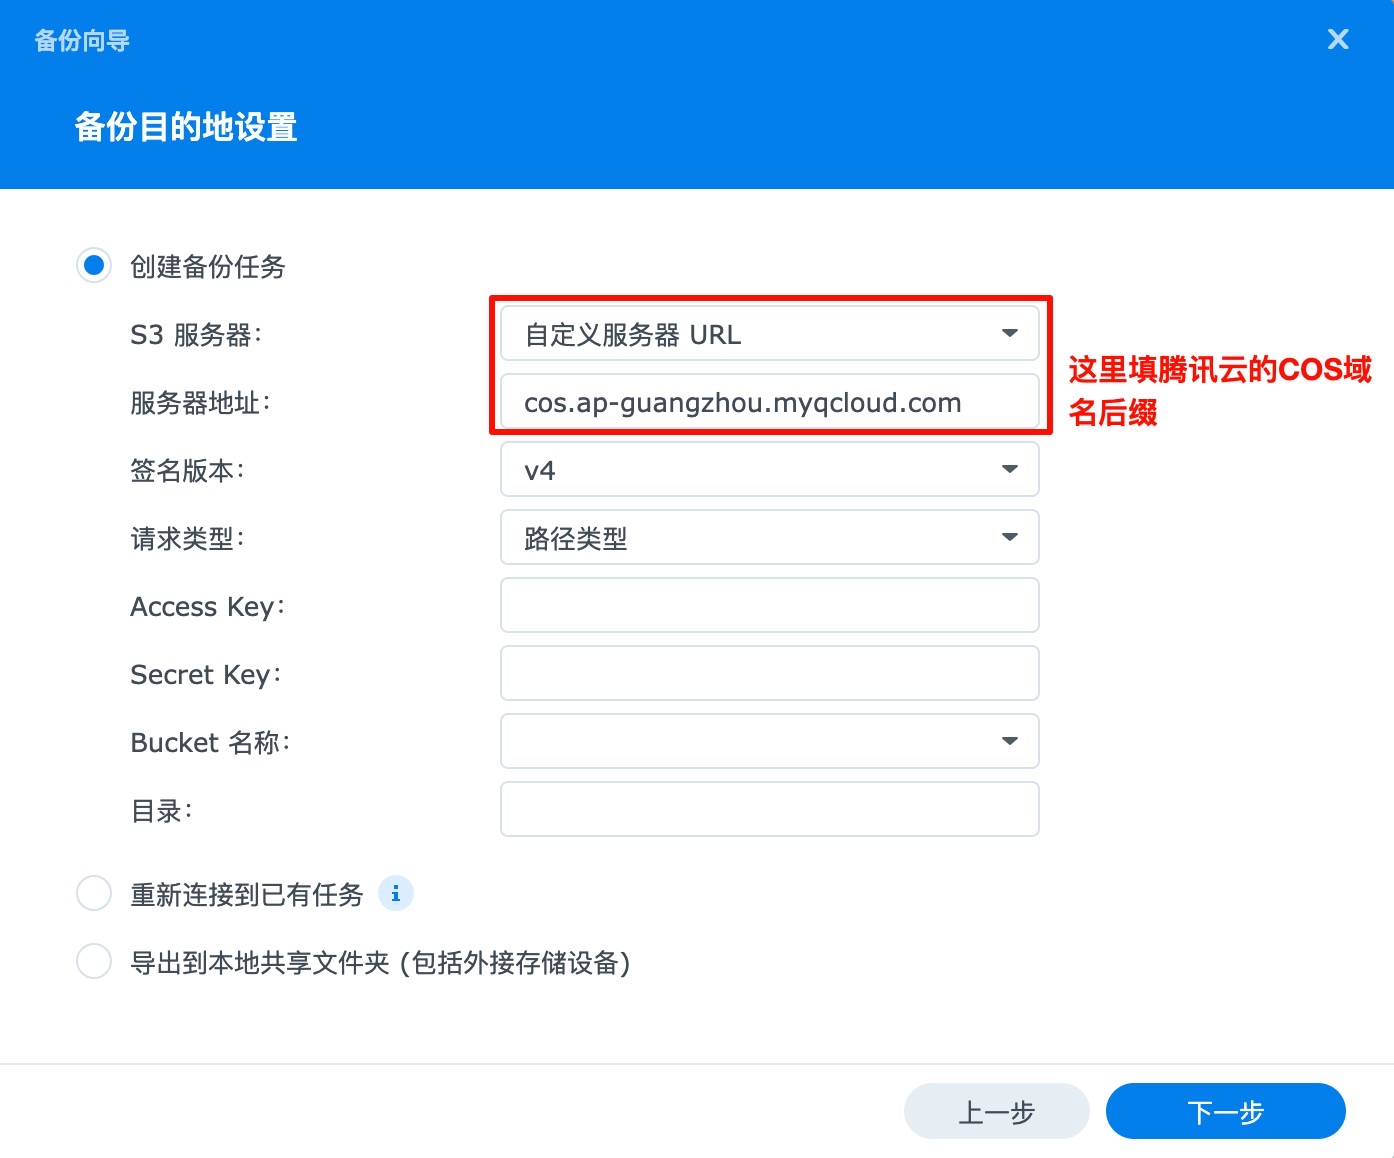 现在,两种备份方式都基于
Hyper Backup 套件,同时我也都开启了多版本支持。这样,即使再中勒索病毒也不怕了。
虽说不怕,但中一次,数据恢复等麻烦事还不少,最好还是不要中。如何才能不中呢?除了及时打补丁外,最好的办法就是不要将群晖暴露在公网上。但这又与我的使用场景相冲突,我在外除了查看备份照片外,也使用部署在群晖上的 VaultWarden、WebDav 等服务,在外无法访问也不现实。
一个常见的解决方案是使用 Tailscale/ZeroTier 这类内网穿透软件。但对我来说并不适用,我在外主要通过 iPhone 以及公司的电脑访问群晖上的服务,公司考虑到安全问题禁止安装 Tailscale/ZeroTier 这类打洞软件,而手机上我则长期开着 VPN 用于 过滤广告, Tailscale 运行也需要 VPN 接口,便会我广告过滤的需求相冲突。
考虑到我有公网 IP,退而求其次,我采用了一个对我来说相对安全又便捷的方案。
我使用的路由器安装的老毛子系统,我在上面开启了一个 ShadowSocks Server,对外暴露一个公网端口。
由于我的公网 IP 也是动态的,之前为了方便访问,我为域名 nas.example.com 设置了 DDNS,我在外都通过这个域名直连回家。现在我把这个域名的解析移除了,并在路由器上配置了 host,让这个域名只在路由器上可以被解析,并被解析到群晖的内网地址。
然后我又单独为另外一个子域名 ddns.example.com 配置了 DDNS,方便 ShadowSocks 客户端连接回路由器。
接下来我在手机的 Quantumult X 代理中配置了规则,当我访问域名 nas.example.com 时,自动走 Shadowsocks 代理并连回家里的路由器,域名在路由器上被解析为群晖的 IP,这样我手机原有的域名配置完全都可以不用动,只要保证 Quantumult X 一直在后台开启,就可以随时访问家里。
在公司的电脑上同理,Shadowsocks 客户端并非打洞软件,只向外连接,因此不存在安全风险。在配置好 ShadowSocks 客户端后,浏览器使用 ZeroOmega 插件配置规则,当访问域名 nas.example.com 时,自动走代理连回家里的群晖。
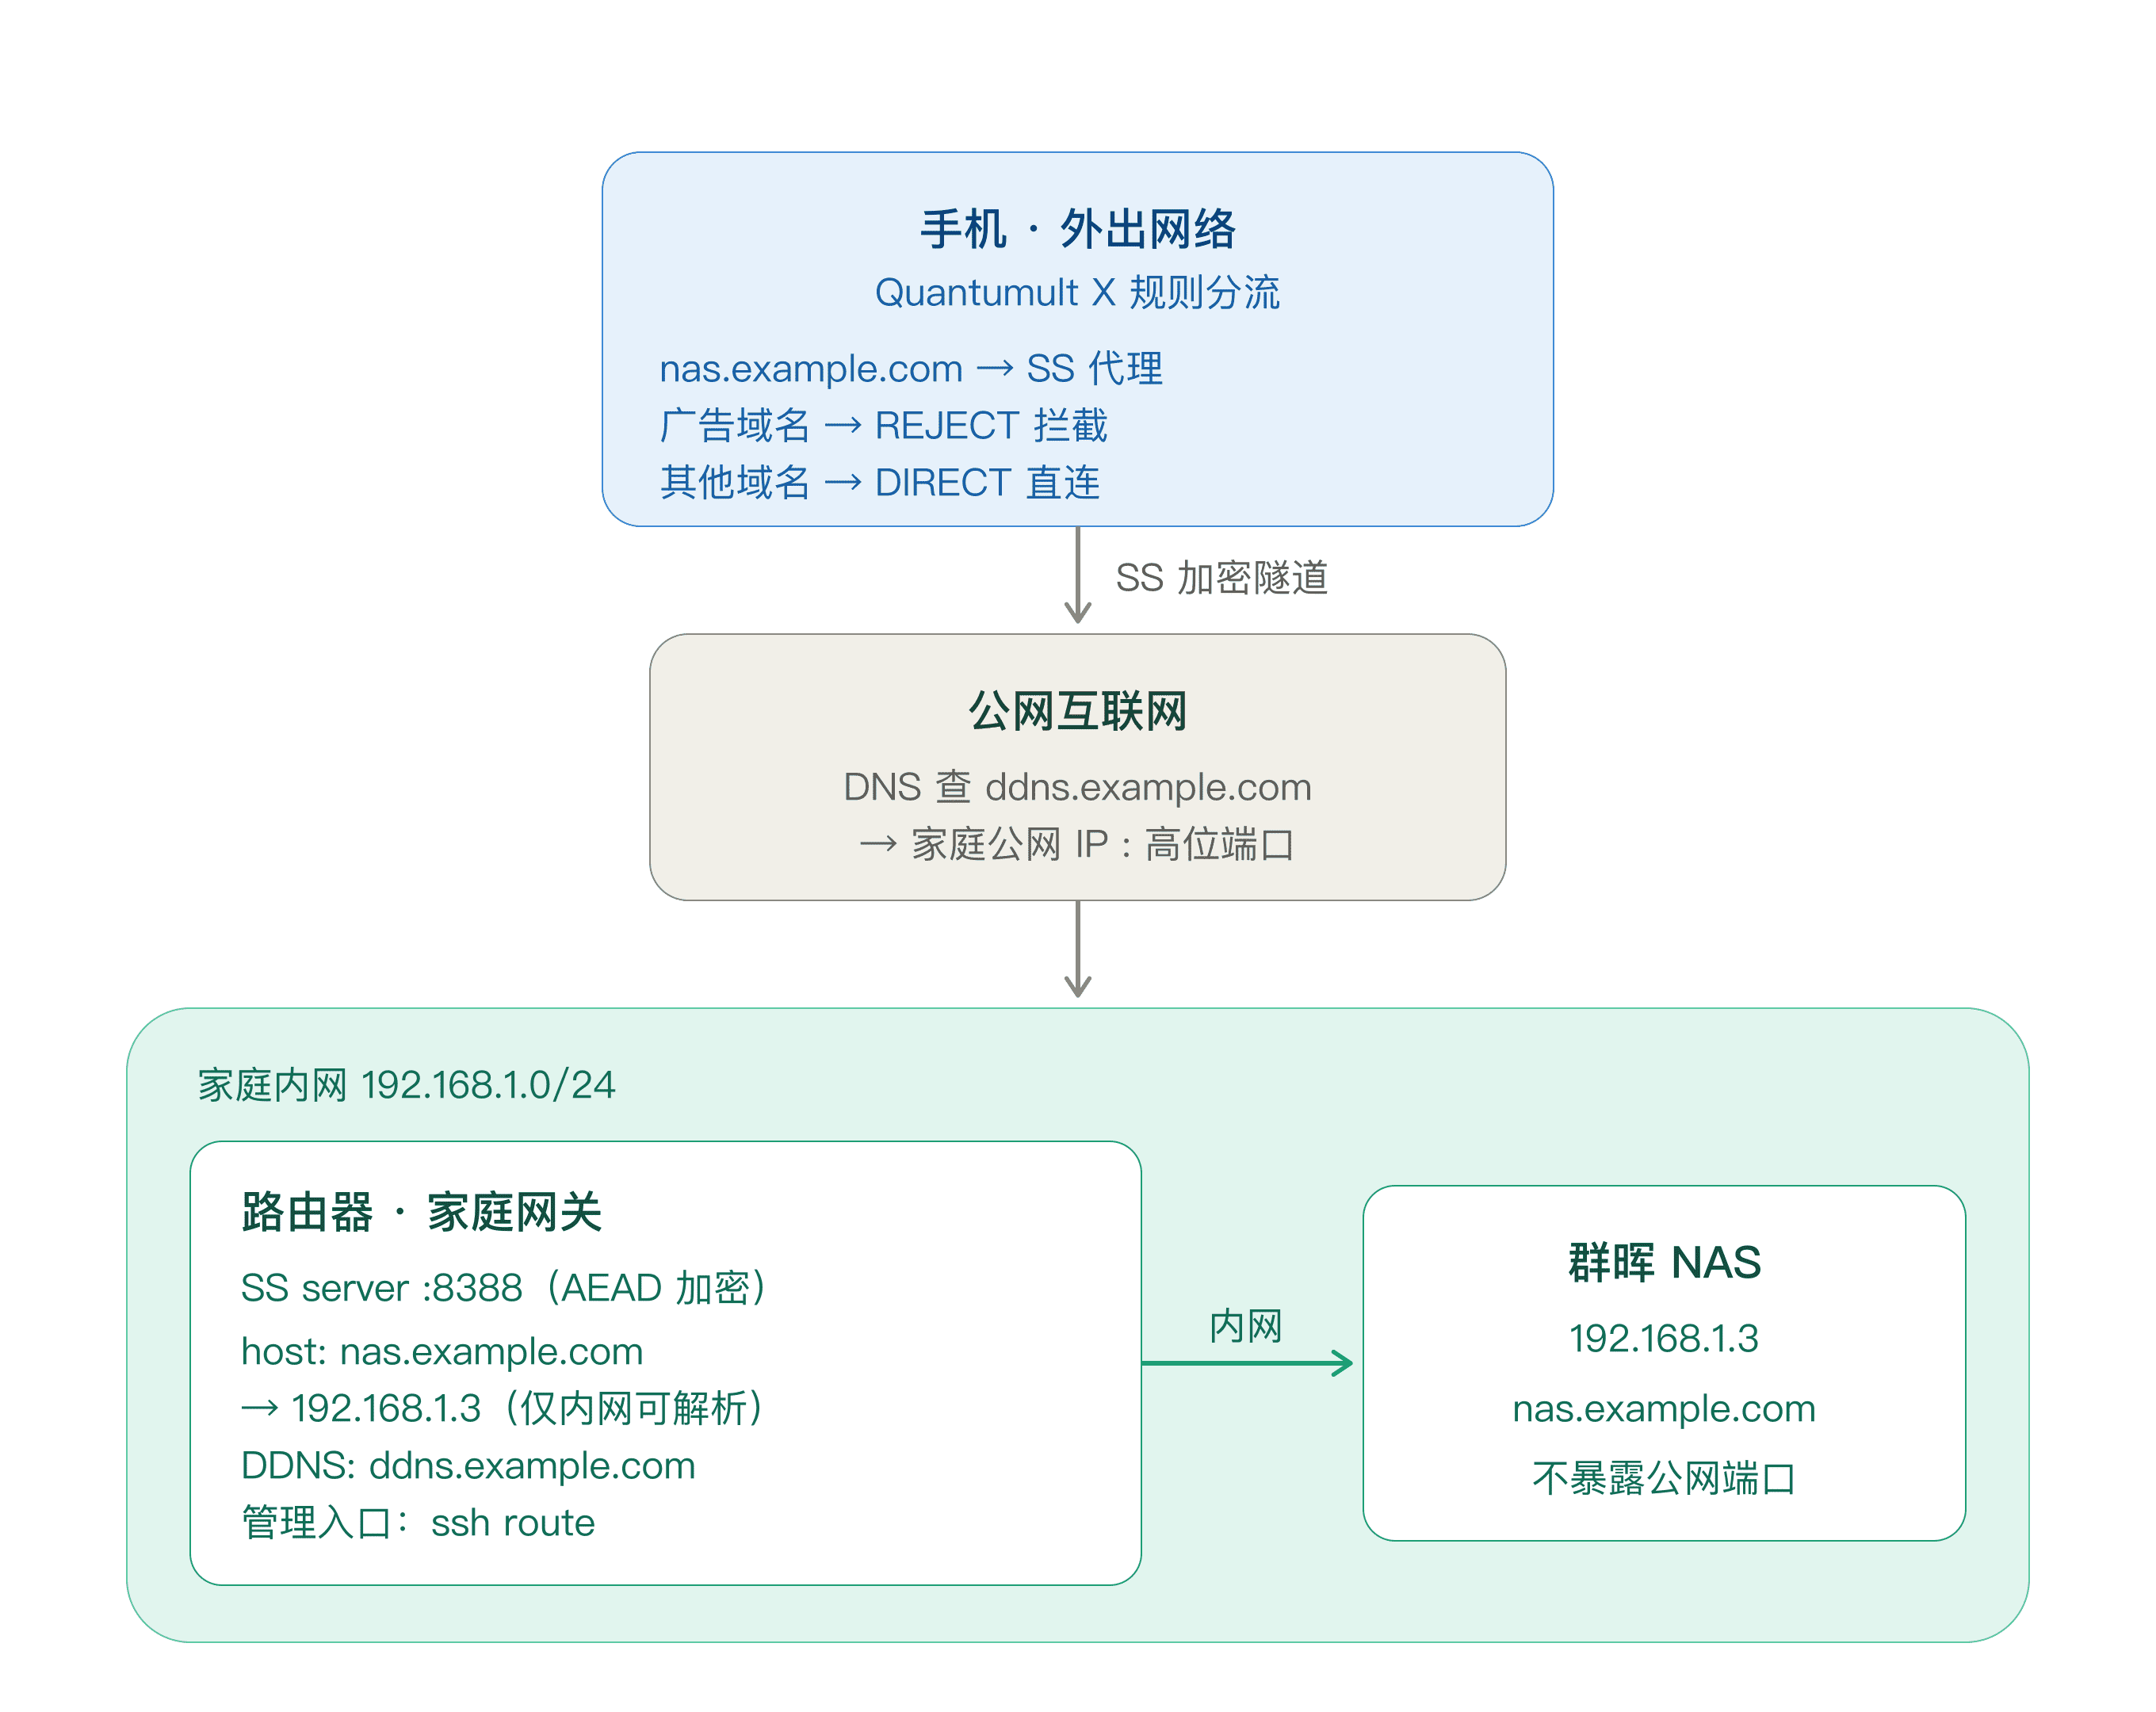
本质来说,我就是拿 ShadowSocks Server 作为了 VPN 软件,它与我手机上的 Quantumult X 直接兼容,避免了另外安装软件的麻烦。
通过这种方式,我对外只暴露了一个 ShadowSocks Server 的端口,它的安全性相对于直接暴露群晖的 Web 服务还是要安全很多。
最后
之前从未想过勒索这种事会发生在我身上,经历这么一次,感受确实不太好,后面还是需要多加注意了。
随着 AI 的快速发展,各类安全漏洞问题频发,在我写这篇文章的时候,又看到了 CVE-2026-98432 这个漏洞,官方评级高达 9.8 / 10 (最高级危急漏洞),我又赶紧让 AI 给我的两台服务器进行了升级……
AI 一边给我们工作提效,另一边也在不断的降低攻击门槛,也不知 AI 给我们带来的更多是混乱还是机遇?